
Penipuan Digital Berbasis AI: Waspada Promo Lebaran
Pesan yang terdengar resmi belum tentu asli. Kenali pola penipuan yang memanfaatkan promo, donasi, undian, APK, dan deepfake—lalu verifikasi sebelum bertindak.
Apa yang sedang terjadi?
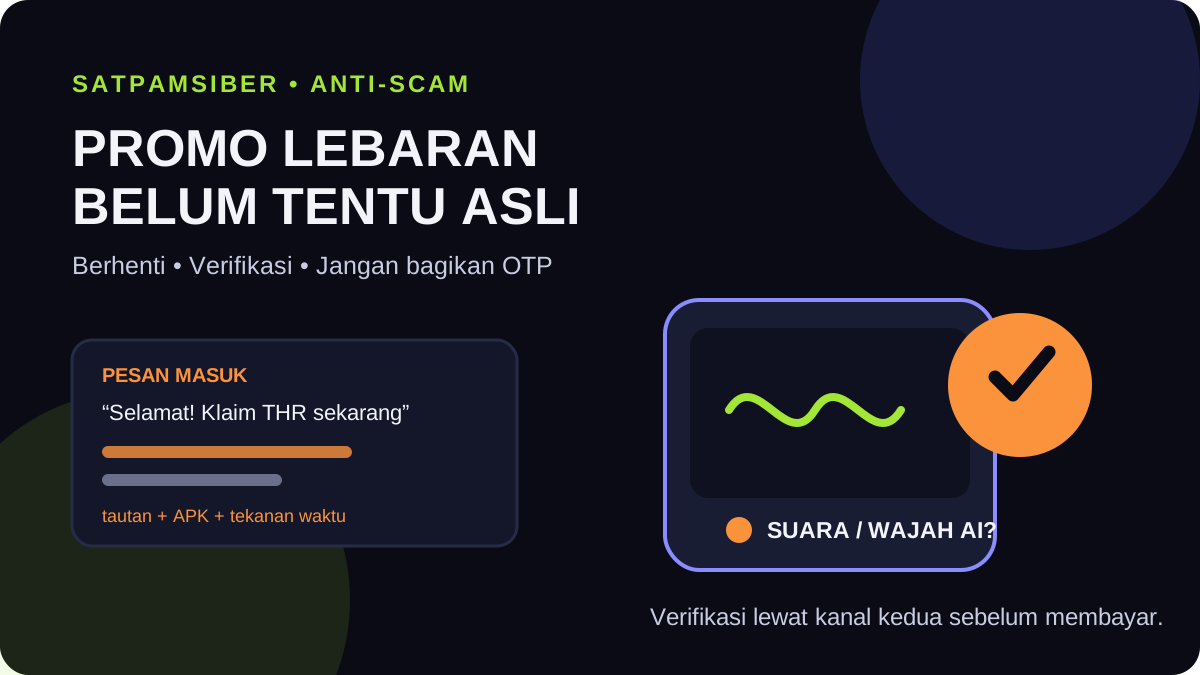
Fakta: Pada 16 Maret 2026, Bisnis.com melaporkan pengamatan ITSEC Asia bahwa pola serangan saat Ramadan 2026 bergeser ke promo dan diskon Lebaran. Modus yang disebut meliputi donasi amal palsu, promo fiktif, undian hadiah, belanja online palsu, pesan pencairan THR, APK yang menyamar sebagai aplikasi kurir, dan tawaran kerja berkomisi tinggi.
Fakta: Kompas.com pada 18 Maret 2026 mengutip Direktorat Reserse Siber Polda Metro Jaya tentang penawaran tiket, penginapan, dan sewa kendaraan murah melalui media sosial atau aplikasi pesan. Kode pembayaran palsu dan tautan berbahaya juga digunakan untuk mencuri data.
Penurunan sebagian indikator serangan teknis tidak otomatis berarti penipuan terhadap pengguna ikut turun. Interpretasi: pelaku dapat memilih rekayasa sosial karena lebih murah daripada menembus sistem—cukup membuat tawaran yang terasa mendesak dan tampak familiar.
Mengapa AI membuat penipuan lebih sulit dikenali?
ITSEC Asia melaporkan bahwa AI dapat membantu pelaku membuat pesan phishing yang bahasanya lebih natural, situs tiruan yang mirip layanan asli, serta tiruan suara dan wajah. OJK juga mengingatkan masyarakat tentang voice cloning dan deepfake yang meniru orang yang dikenal.
Namun, suara atau video yang tampak meyakinkan bukan bukti identitas. Interpretasi: aturan verifikasi harus berpindah dari “terdengar seperti orangnya” menjadi “permintaan ini sudah dikonfirmasi lewat kanal kedua”.
Checklist berhenti sebelum klik
- Jeda. Jangan mengikuti batas waktu, ancaman, atau iming-iming hadiah sebelum memeriksa.
- Periksa kanal asli. Buka aplikasi atau situs resmi dengan mengetik alamat sendiri, bukan melalui tautan pesan.
- Verifikasi penerima. Cocokkan nama rekening, nomor telepon, domain, dan nama penerima QRIS sebelum membayar.
- Jangan pasang APK dari pesan. Gunakan toko aplikasi resmi; aplikasi kurir tidak perlu dipasang dari tautan WhatsApp.
- Konfirmasi suara atau video. Hubungi orangnya melalui nomor yang sudah tersimpan, bukan nomor yang baru dikirim.
- Jangan bagikan rahasia. OTP, PIN, password, kode pemulihan, dan foto identitas tidak diperlukan untuk menerima hadiah atau bantuan.
Jika sudah telanjur berinteraksi
Hentikan percakapan dan jangan memasukkan data tambahan. Jika memasang APK, putuskan koneksi sementara, hapus aplikasi hanya setelah menyimpan bukti yang diperlukan, jalankan pemeriksaan keamanan, lalu ganti password dari perangkat yang bersih. Hubungi bank atau penyedia dompet digital melalui kanal resminya bila ada transaksi atau data keuangan yang terlibat.
Simpan URL, nomor rekening, nomor telepon, waktu kejadian, bukti transfer, dan tangkapan layar. Untuk dugaan penipuan transaksi keuangan, gunakan kanal pelaporan resmi IASC/OJK bila tersedia dan laporkan pula ke kepolisian melalui kanal resmi. Jangan membayar “jasa pemulihan dana” yang meminta uang muka.
Kesimpulan
Keyakinan analisis: sedang-tinggi. Pola promo palsu, phishing, APK, dan peniruan identitas didukung oleh laporan media yang mengutip ITSEC Asia, Polda Metro Jaya, dan peringatan OJK. Yang belum diketahui adalah berapa banyak korban atau kerugian yang khusus berasal dari setiap modus Ramadan 2026. Angka tersebut memerlukan data agregat resmi dari penegak hukum, OJK, atau platform terkait.
Sumber: Bisnis.com — ITSEC Asia (16 Maret 2026); Kompas.com — Polda Metro Jaya (18 Maret 2026); OJK — Satgas PASTI tentang penipuan berbasis AI.