
Indonesia Waspada: 234 Juta Serangan Siber dalam Enam Bulan
Apa arti angka ini bagi keluarga, UMKM, dan organisasi? Berikut penjelasan singkat serta langkah perlindungan yang dapat dilakukan mulai hari ini.
Ringkasan
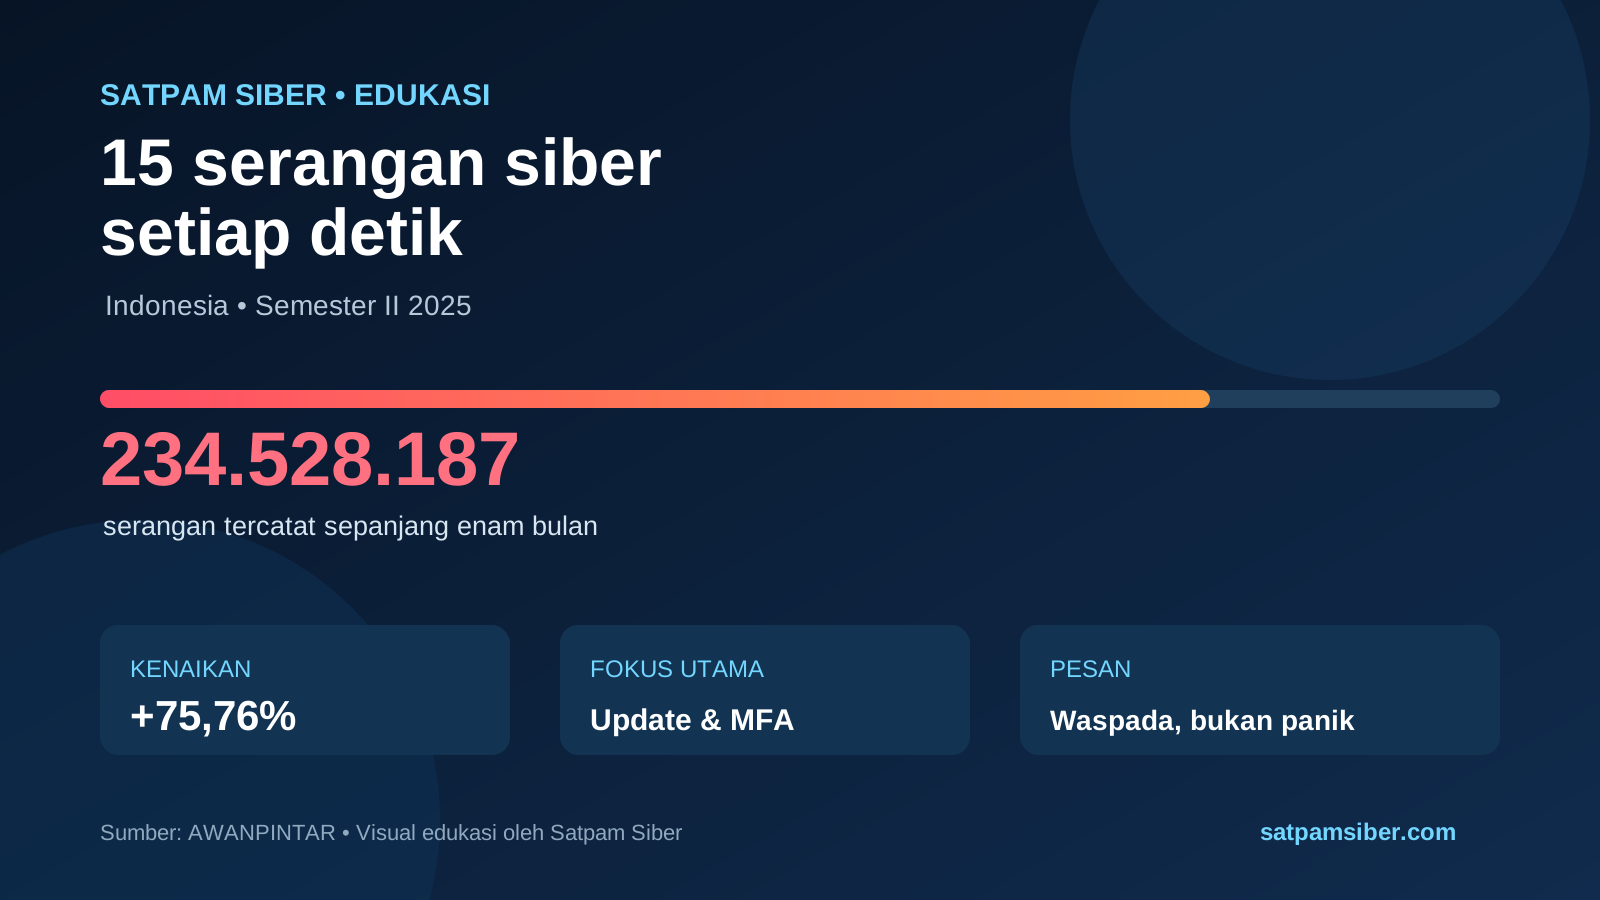
Laporan AwanPintar bertajuk Indonesia Waspada: Ancaman Digital di Indonesia Semester 2 Tahun 2025 mencatat 234.528.187 serangan siber sepanjang semester II 2025. Angka tersebut setara rata-rata sekitar 15 serangan per detik dan meningkat 75,76% dibandingkan semester I 2025.
Angka ini adalah aktivitas serangan yang tercatat oleh sistem pemantauan, bukan jumlah serangan yang pasti berhasil menembus korban. Namun, trennya tetap menjadi peringatan agar sistem dan kebiasaan digital diperkuat.
Mengapa tren ini penting?
Serangan siber tidak hanya menyasar perusahaan besar. Website usaha kecil, akun media sosial, email, kamera, router, dan layanan cloud juga dapat menjadi pintu masuk. Penyerang sering mencari sistem yang belum diperbarui, memakai kata sandi berulang, membuka akses jarak jauh, atau tidak memiliki backup yang teruji.
Empat ancaman yang perlu diwaspadai
- Phishing dan pencurian kredensial. Pesan palsu meniru bank, marketplace, kurir, kantor, atau rekan kerja untuk mencuri kata sandi, OTP, atau memasang aplikasi berbahaya.
- Eksploitasi layanan terbuka. VPN, panel administrasi, router, kamera, dan server yang belum diperbarui dapat dipindai otomatis.
- Malware dan ransomware. Malware dapat mencuri data atau merusak perangkat, sedangkan ransomware mengenkripsi file dan menuntut tebusan.
- Penipuan berbasis AI. AI membuat pesan, suara, dan identitas palsu semakin meyakinkan. Suara atau video yang tampak familiar belum tentu cukup untuk memvalidasi permintaan.
Checklist perlindungan
- Aktifkan MFA pada email, media sosial, cloud, panel admin, dan akun keuangan.
- Perbarui sistem dan firmware router, VPN, CMS, plugin, aplikasi, dan perangkat IoT.
- Gunakan kata sandi unik dengan password manager bila memungkinkan.
- Batasi akses administrator dan nonaktifkan akun yang sudah tidak digunakan.
- Buat backup 3-2-1: tiga salinan data, dua media berbeda, satu salinan offline atau terisolasi.
- Verifikasi permintaan sensitif melalui kanal kedua, khususnya transfer uang, perubahan rekening, dan permintaan OTP.
- Latih keluarga dan staf untuk mengenali phishing, tautan palsu, dan deepfake.
- Siapkan rencana respons insiden: siapa yang dihubungi, sistem apa yang diisolasi, dan bukti apa yang disimpan.
Jika terlanjur mengeklik tautan mencurigakan
Putuskan sesi yang sedang aktif, jangan memasukkan data lanjutan, ubah kata sandi dari perangkat yang bersih, aktifkan MFA, dan hubungi bank atau penyedia layanan bila menyangkut transaksi. Simpan bukti pesan serta alamat situs dan jangan menghapusnya sebelum diperlukan untuk pemeriksaan.
Kesimpulan
Lonjakan aktivitas serangan bukan alasan untuk panik, tetapi alasan untuk bertindak lebih disiplin. Keamanan siber dimulai dari pengurangan peluang: memperbarui sistem, memperkuat identitas, membatasi akses, mencadangkan data, dan membangun budaya verifikasi.
Sumber: AWANPINTAR; Kompas Tekno.