
Gigabud dan Vwork: Waspada Aplikasi Bank yang Disembunyikan di Android
Riset keamanan mengungkap teknik baru: malware Android dapat membuat profil kerja tersembunyi lalu menaruh aplikasi bank palsu di dalamnya. Ini yang perlu diketahui pengguna di Indonesia.
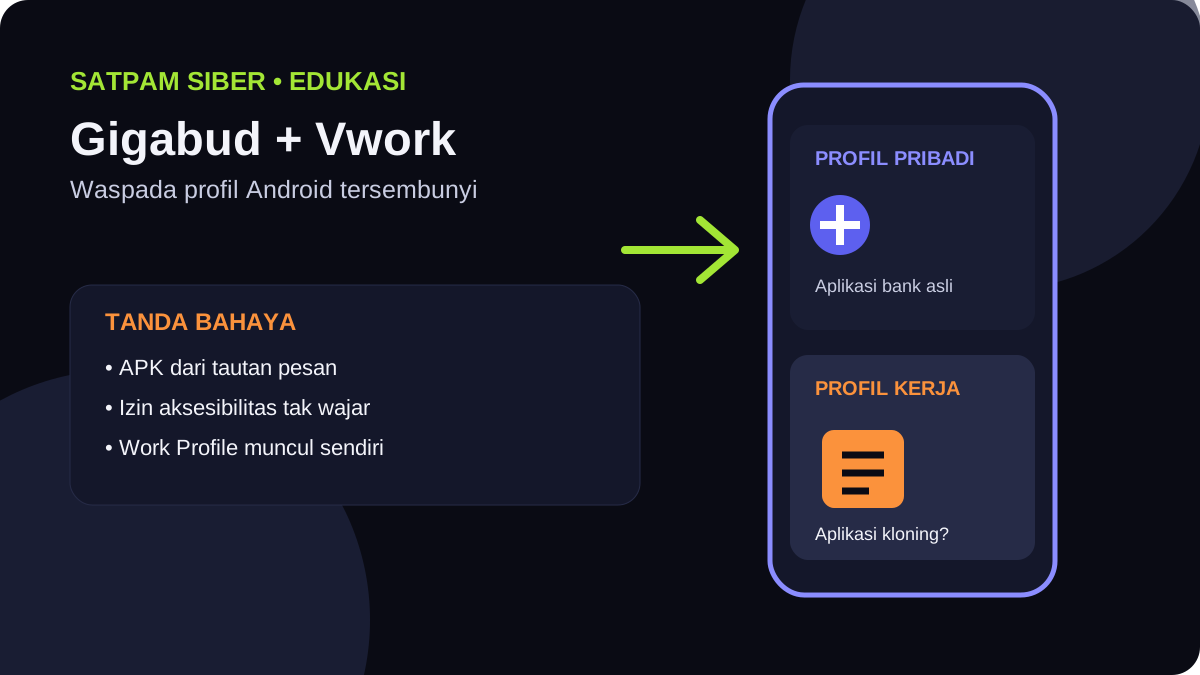
Apa yang diungkap riset?
Fakta: Dalam riset yang diterbitkan 9 September 2026, Group-IB mengaitkan kelompok GoldFactory dengan Gigabud, sebuah trojan perbankan Android, dan Vwork, modifikasi alat kloning aplikasi open-source Shelter. Rantai lengkapnya telah dikonfirmasi pada perangkat di Indonesia.
Fakta: Menurut Group-IB, pada Februari–Juli 2026 peneliti mengamati sekitar 1.469 perangkat terkompromi dan 1.281 login yang berpotensi terkompromi di Indonesia, dengan estimasi kerugian sekitar US$960.939. Angka ini adalah aktivitas yang diamati peneliti, bersifat indikatif, dan bukan sensus seluruh korban di Indonesia.
Media keamanan Infosecurity Magazine menjelaskan bahwa Vwork menyalahgunakan fitur Work Profile Android untuk mengkloning aplikasi ke ruang terpisah. Interpretasi: pemisahan ruang dapat membuat sinyal malware dari profil pribadi tidak otomatis terlihat oleh aplikasi bank di profil kerja; ini menambah tantangan bagi deteksi berbasis perangkat.
Bagaimana modusnya bekerja?
- Umpan awal. Gigabud disebarkan melalui situs phishing, aplikasi pesan, atau media sosial yang menyamar sebagai layanan maskapai, pajak, pemerintah, atau perbankan.
- Izin berisiko. Saat dibuka, malware dapat meminta aksesibilitas, izin menampilkan di atas aplikasi lain, dan pengecualian penghemat baterai. Aksesibilitas yang diberikan ke aplikasi tanpa alasan jelas adalah tanda bahaya.
- Ruang baru. Vwork membuat profil kerja dan mengkloning aplikasi bank ke sana. Pada satu kasus Indonesia yang dikutip Group-IB, aplikasi hasil kloning adalah versi palsu aplikasi bank lokal.
- Pengambilalihan. Layar login palsu, overlay, dan kendali jarak jauh dapat dipakai untuk mencuri kredensial atau membantu transaksi tanpa sepengetahuan korban. Layar hitam bisa menyamarkan aktivitas di ponsel.
Tanda yang perlu diperiksa pengguna
- Ada aplikasi baru yang tidak Anda pasang, terutama yang meminta aksesibilitas atau izin tampil di atas aplikasi lain.
- Muncul ikon atau pengaturan Work Profile padahal Anda tidak pernah mengaktifkannya untuk pekerjaan.
- Anda diminta memasang APK dari tautan pesan, bukan mengunduh aplikasi dari toko resmi.
- Aplikasi bank tiba-tiba meminta login ulang, perangkat terasa dikendalikan, atau ada transaksi yang tidak Anda kenali.
Langkah aman sekarang
- Jangan pasang APK dari pesan. Hapus tautan mencurigakan dan gunakan Google Play atau kanal resmi bank.
- Tinjau izin. Di Pengaturan Android, periksa aplikasi yang memiliki aksesibilitas, tampil di atas aplikasi lain, instal aplikasi tidak dikenal, dan akses administrator perangkat. Cabut izin yang tidak masuk akal.
- Amankan akun dari perangkat bersih. Jika ada indikasi kompromi, hubungi bank melalui nomor resmi, blokir atau bekukan akses sesuai panduan bank, lalu ganti password dan aktifkan MFA.
- Simpan bukti. Catat nama aplikasi, URL, waktu, notifikasi, dan transaksi. Jangan menghapus bukti sebelum mendapat arahan bank atau aparat.
- Perbarui perangkat. Pasang pembaruan Android dan aplikasi. Jika kompromi berat, minta bantuan resmi untuk pencadangan dan reset perangkat.
Yang belum diketahui
Fakta: Group-IB mengingatkan bahwa angka pengamatan tersebut tidak mewakili seluruh dampak regional. Sampel Gigabud yang kompatibel dengan Vwork ditemukan menargetkan beberapa negara, tetapi rantai infeksi lengkapnya yang dikonfirmasi hanya di Indonesia pada laporan tersebut. Belum ada dasar untuk menyimpulkan semua aplikasi bank atau semua perangkat Android terdampak.
Keyakinan analisis: tinggi untuk pola teknis dan konteks Indonesia, karena bersumber dari riset primer Group-IB dan dikorroborasi laporan Infosecurity Magazine yang memuat rincian teknik. Keyakinan: sedang untuk skala kerugian nasional, karena angka tersebut hanya pengamatan satu peneliti dan bukan statistik resmi seluruh korban.
Sumber: Group-IB — Vwork: Weaponized Open-source Software as an Addon for Gigabud (9 September 2026); Infosecurity Magazine — Gigabud Uses Android App Cloning to Evade Fraud Detection (9 September 2026); The Hacker News — Gigabud Creates Android Work Profiles to Hide From Banking App Malware Checks (September 2026).